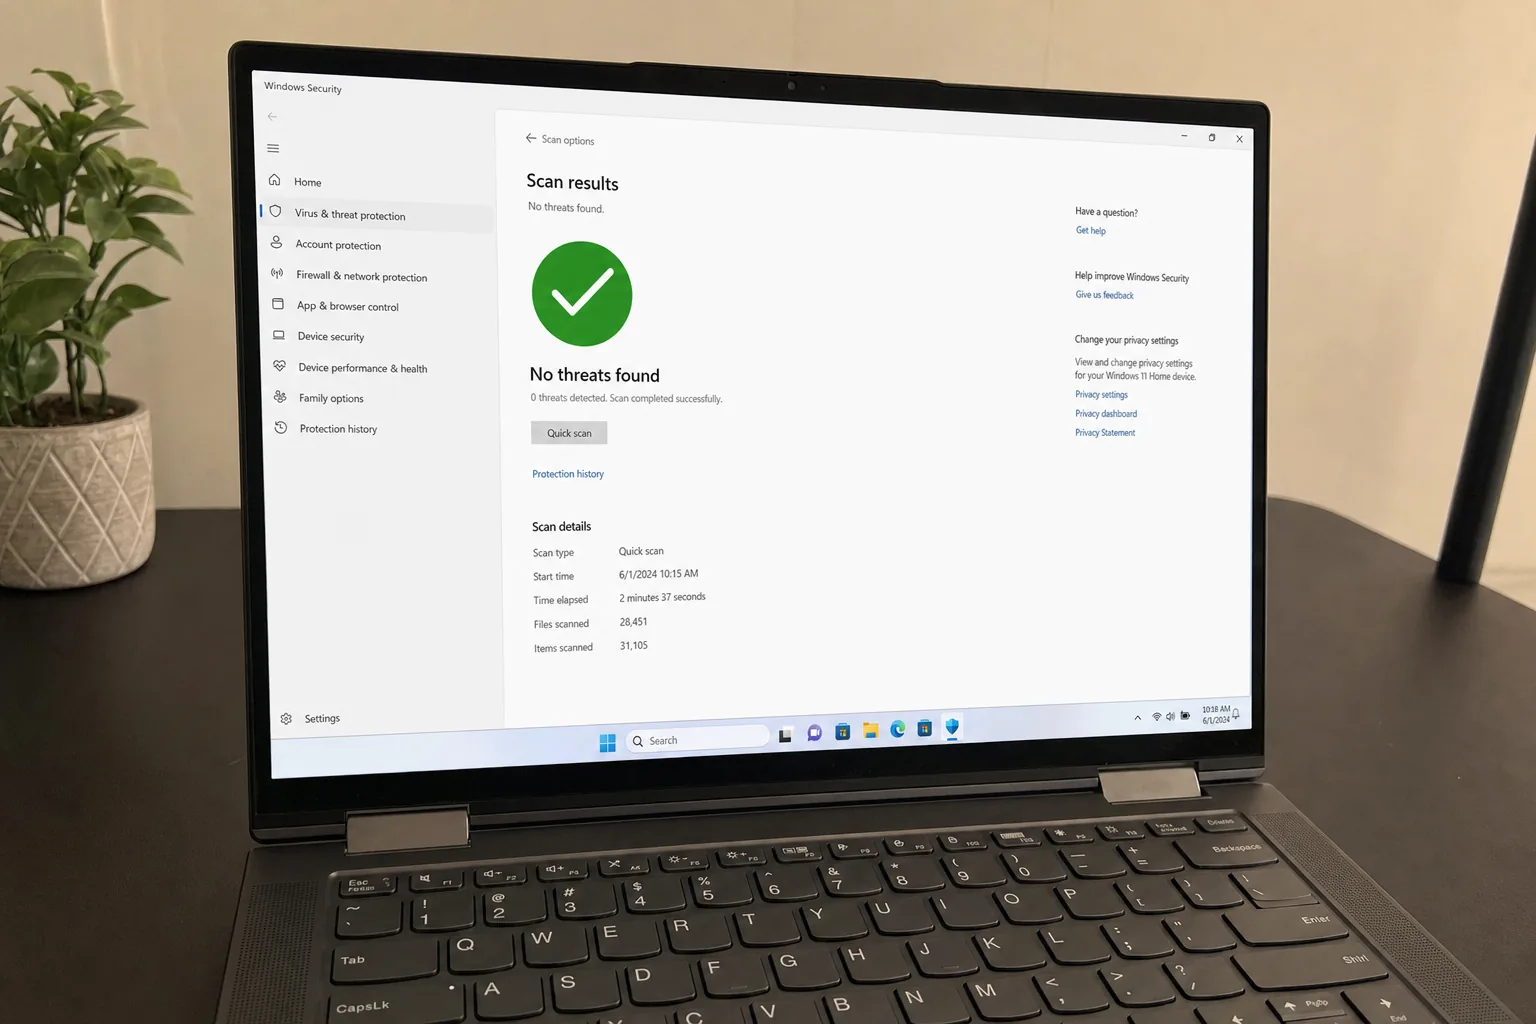
Setup perlindungan real-time (penguatan Windows Defender)
Infeksi yang sama kembali dalam 30 hari = pembersihan ulang gratis (bukan infeksi baru dari unduhan baru)
Jawaban Singkat: Penghapusan Virus & Malware dari RebootDoctor: $29.90, biasanya 30-60 menit, dilakukan jarak jauh. Kami memindai dengan 3 mesin antivirus independen ditambah pemeriksaan manual, menghapus browser hijacker, adware, spyware, trojan, ransomware, cryptominer, dan ekstensi berbahaya, memperbaiki file sistem Windows yang rusak (SFC + DISM), dan memperkuat Microsoft Defender agar infeksinya tidak kembali. Tidak berhasil diperbaiki, tidak bayar, plus pembersihan ulang gratis jika infeksi yang sama kembali dalam 30 hari (infeksi baru dari unduhan baru tidak termasuk). Jangan pernah membayar tebusan — hubungi kami lebih dulu.
Masalah yang Kami Perbaiki
Beranda atau mesin pencari browser Anda berubah sendiri, atau pencarian dialihkan ke situs aneh
“Notifikasi” pop-up di sudut layar, bahkan saat browser ditutup
Peringatan virus palsu yang menyuruh Anda menelepon sebuah nomor atau membeli “cleaner”
CPU tinggi atau kipas berisik saat PC seharusnya menganggur
File berganti nama dengan ekstensi aneh dan ada catatan tebusan di desktop
Antivirus yang terus mati sendiri
Apakah Pop-up Ini Malware Sungguhan atau Sekadar Sampah Browser?
Bisa jadi browser hijacker, spyware, atau — yang terburuk — ransomware yang mengunci file Anda. Jangan bayar tebusannya, dan jangan mengunduh lagi alat “antivirus gratis” dari pop-up; alat itu sering justru bagian dari masalahnya. Berikut cara jenis ancaman yang umum biasanya muncul dan apa yang kami lakukan untuk masing-masing:
Jenis ancaman
Gejala umum
Yang kami lakukan
Browser hijacker
Beranda atau mesin pencari berubah, pengalihan
Hapus ekstensi dan kebijakan browser yang dipasangnya, reset browser
Spam notifikasi / adware
Pop-up di sudut layar, iklan di mana-mana
Cabut izin notifikasi situs, hapus adware
PUP dan optimizer palsu
Layar pengingat “PC cleaner”, program yang tidak dikenal
Uninstall serta hapus sisa file dan scheduled task
Trojan dan pencuri informasi
Sering tanpa gejala terlihat; login tak dikenal di akun Anda
Hapus, lalu sarankan ganti kata sandi dari perangkat yang bersih dan aktifkan 2FA
Cryptominer
Pemakaian CPU atau GPU tinggi saat menganggur, kipas berisik
Isolasi, hapus, periksa shadow copy dan decryptor No More Ransom
Rootkit / bootkit
Antivirus nonaktif, malware kembali setelah dihapus
Pemindaian offline dengan Microsoft Defender Offline; instal ulang bersih jika perlu
Alat akses jarak jauh dari penipu
Penelepon “dukungan teknis” menyuruh Anda menginstal software remote
Hapus alat tersebut, periksa persistensi, tinjau apa saja yang mereka ubah
Waktu perbaikan umum: 30–60 menit. Harga: $29.90. Tidak berhasil diperbaiki, tidak bayar.
Apa Saja yang Termasuk dalam Penghapusan Virus & Malware?
Pemindaian Tiga Mesin. Kami tidak mengandalkan satu antivirus saja. Kami memindai dengan tiga mesin deteksi independen ditambah pemeriksaan manual untuk menangkap ancaman yang terlewat oleh alat otomatis.
Penghapusan Menyeluruh. Browser hijacker, adware, spyware, trojan, ransomware, cryptominer, ekstensi berbahaya, optimizer sistem palsu — kami menghapusnya beserta titik persistensinya.
Perbaikan Sistem. Malware sering merusak file sistem Windows untuk menyembunyikan diri. Kami menjalankan SFC dan DISM untuk memulihkan komponen yang rusak.
Pembersihan Browser. Menghapus ekstensi berbahaya, mereset mesin pencari yang dibajak, dan membersihkan data cache yang terinfeksi di Chrome, Edge, dan Firefox.
Penguatan Perlindungan. Kami mengonfigurasi Microsoft Defender, mengaktifkan Controlled Folder Access (perlindungan ransomware) jika sesuai dengan pemakaian Anda, dan menyiapkan pengaturan keamanan browser agar hal ini lebih kecil kemungkinannya terulang.
Yang TIDAK Termasuk
Mendekripsi file yang dikunci ransomware tanpa kuncinya (tidak ada yang bisa menjaminnya — kami memeriksa decryptor publik dan shadow copy).
Pemulihan data dari file yang dihapus malware (tersedia sebagai layanan terpisah).
Mengganti perangkat keras yang rusak akibat malware tingkat firmware (jarang terjadi — kami akan mendiagnosa dan memberi saran).
Melihat catatan tebusan yang meminta Bitcoin? Jangan bayar. Putuskan koneksi internet dan kirim screenshot kepada kami via WhatsApp lebih dulu — sebagian keluarga ransomware memiliki decryptor gratis, dan kami akan memeriksa apakah ransomware Anda salah satunya.
Kami memperkuat sistem Anda — mengonfigurasi perlindungan agar tidak kembali
Jika kami tidak bisa memperbaikinya, Anda tidak bayar — dan jika Anda sudah membayar di muka, uang Anda dikembalikan penuh — jika infeksi yang sama kembali dalam 30 hari, pembersihan ulang gratis (infeksi baru dari unduhan baru tidak termasuk)
FAQ
Saya sudah punya antivirus. Kenapa masih bisa terinfeksi?
Tidak ada satu antivirus pun yang menangkap semuanya, dan banyak “malware” saat ini berupa adware atau browser hijacker yang diizinkan pengguna karena tertipu. Kami memakai beberapa mesin pemindai ditambah pemeriksaan manual, dan kami memeriksa area yang sering dilewati pemindai otomatis — skrip startup, scheduled task, langganan WMI, dan penimpaan kebijakan browser.
Haruskah saya membayar tebusan ransomware?
Tidak. Membayar berarti mendanai operasi kriminal dan tidak ada jaminan file Anda akan kembali. Decryptor gratis tersedia untuk sebagian keluarga ransomware melalui proyek No More Ransom. Kami bisa menghapus ransomware-nya dan mencoba memulihkan file dari Volume Shadow Copy jika masih ada.
Butuh bantuan profesional?
Jika langkah-langkah ini tidak menyelesaikan masalah Anda, teknisi kami dapat mendiagnosis dan memperbaikinya dari jarak jauh sambil Anda menyaksikannya.