Visa · Mastercard · Discover · Apple Pay · Google Pay
Escaneo completo del sistema con 3 motores antivirus independientes
Eliminación de ransomware, spyware, adware y secuestradores de navegador
Detección y limpieza de rootkits y bootkits
Reparación de archivos del sistema (SFC/DISM)
Configuración de protección en tiempo real (Windows Defender reforzado)
Si la misma infección vuelve en 30 días, re-limpieza gratis (no cubre infecciones nuevas)
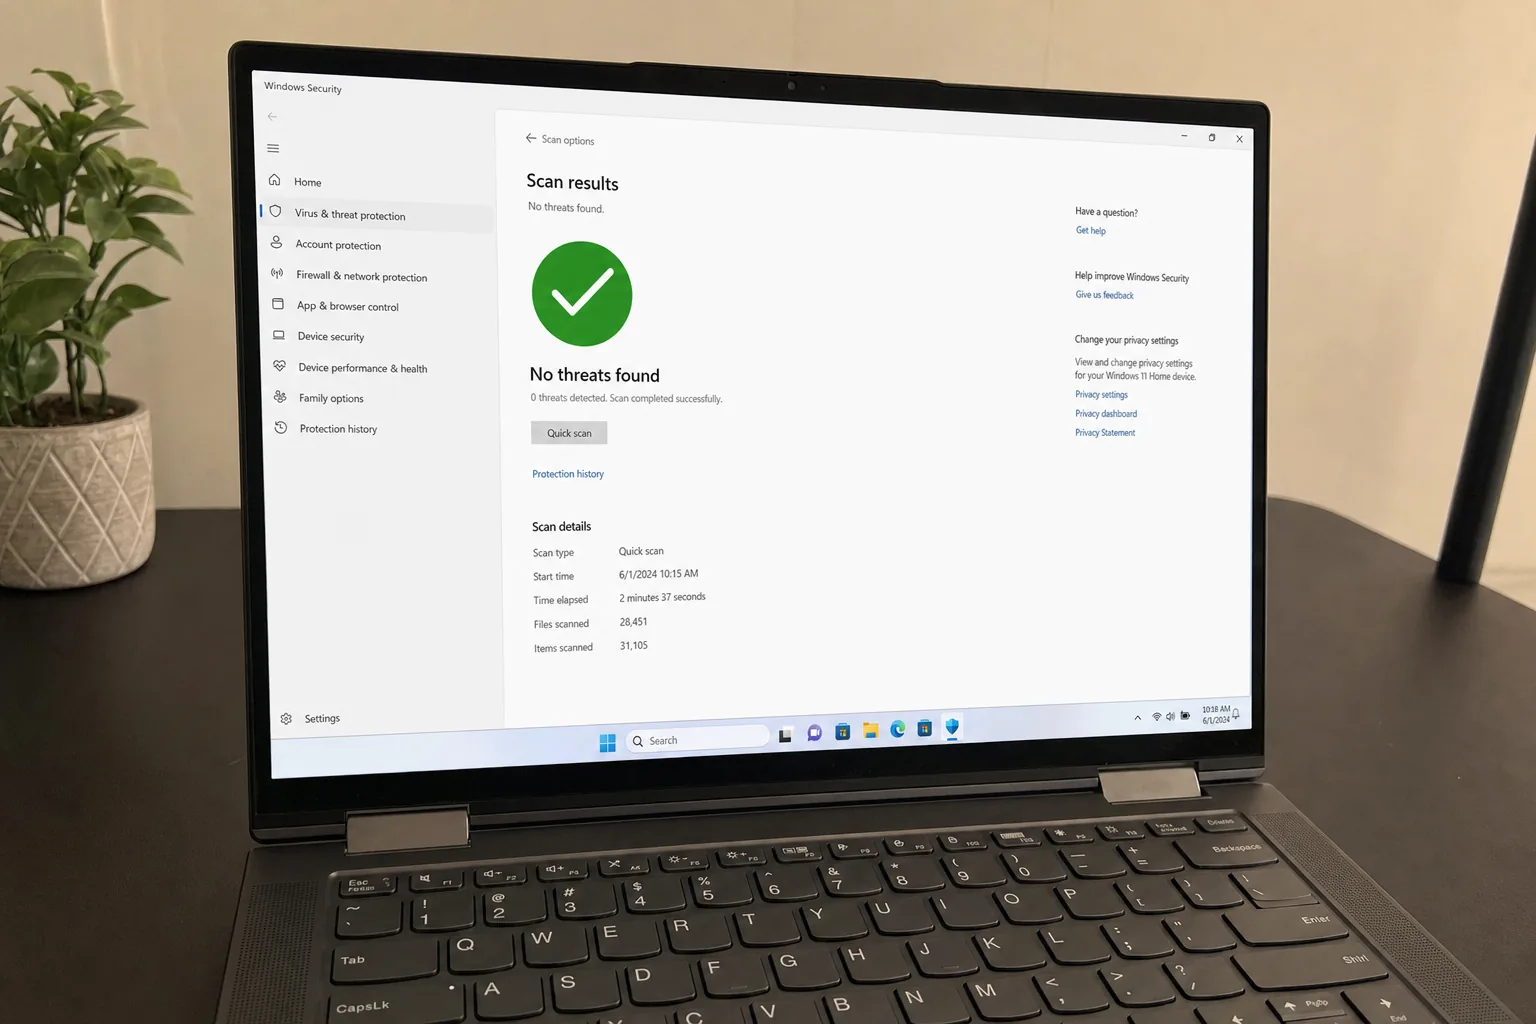
Respuesta breve: Eliminación de virus y malware en RebootDoctor: $29.90, normalmente 30-60 minutos, en remoto. Analizamos con 3 motores antivirus independientes más una inspección manual, eliminamos secuestradores de navegador, adware, spyware, troyanos, ransomware, criptomineros y extensiones maliciosas, reparamos los archivos del sistema de Windows dañados (SFC + DISM) y reforzamos Microsoft Defender para que no vuelva. Si no lo arreglamos, no pagas (y si pagaste por adelantado, te reembolsamos el importe completo); si la misma infección vuelve en 30 días, la limpiamos gratis (las infecciones nuevas por nuevas descargas no están cubiertas). Nunca pagues un rescate — contáctanos primero.
Qué soluciona
La página de inicio o el motor de búsqueda de tu navegador cambiaron solos, o las búsquedas te redirigen a sitios extraños
“Notificaciones” emergentes en la esquina de la pantalla, incluso con el navegador cerrado
Falsos avisos de virus que te piden llamar a un número o comprar un “limpiador”
CPU alta o ruido del ventilador cuando el PC debería estar en reposo
Archivos renombrados con una extensión extraña y una nota de rescate en el escritorio
Un antivirus que se desactiva solo una y otra vez
¿Estos pop-ups son malware real o solo basura del navegador?
Puede ser un secuestrador de navegador, spyware o — en el peor de los casos — ransomware que ha bloqueado tus archivos. No pagues el rescate y no descargues más herramientas de “antivirus gratis” desde ventanas emergentes; a menudo forman parte del problema. Así suelen manifestarse los tipos de amenaza más comunes y esto es lo que hacemos con cada uno:
Tipo de amenaza
Síntoma típico
Qué hacemos
Secuestrador de navegador
Página de inicio o motor de búsqueda cambiados, redirecciones
Quitar la extensión y cualquier directiva del navegador que haya configurado, restablecer el navegador
Spam de notificaciones / adware
Ventanas emergentes en la esquina de la pantalla, anuncios por todas partes
Revocar los permisos de notificación de los sitios, eliminar el adware
PUP y optimizadores falsos
Pantallas insistentes de “limpiador de PC”, programas desconocidos
Desinstalarlos y quitar restos y tareas programadas
Troyanos y ladrones de información
A menudo sin síntomas visibles; inicios de sesión desconocidos en tus cuentas
Eliminarlos y luego aconsejarte cambiar las contraseñas desde un dispositivo limpio y activar la 2FA
Criptominero
Uso alto de CPU o GPU en reposo, ventilador ruidoso
Terminar el proceso y su persistencia (servicios, tareas programadas)
Ransomware
Archivos renombrados, nota de rescate
Aislar, eliminar, revisar instantáneas de volumen y descifradores de No More Ransom
Rootkit / bootkit
Antivirus desactivado, el malware vuelve tras eliminarlo
Análisis sin conexión con Microsoft Defender sin conexión; reinstalación limpia si hace falta
Herramientas de acceso remoto de estafadores
Alguien que llamó haciéndose pasar por “soporte” te hizo instalar software remoto
Quitar las herramientas, buscar persistencia, revisar lo que cambiaron
Tiempo habitual de reparación: 30–60 minutos. Precio: $29.90. Si no lo arreglamos, no pagas.
¿Qué incluye la eliminación de virus y malware?
Análisis con tres motores. No dependemos de un solo antivirus. Analizamos con tres motores de detección independientes más una inspección manual para detectar amenazas que las herramientas automáticas pasan por alto.
Eliminación completa. Secuestradores de navegador, adware, spyware, troyanos, ransomware, criptomineros, extensiones maliciosas, falsos optimizadores del sistema — los eliminamos junto con sus puntos de persistencia.
Reparación del sistema. El malware a menudo daña archivos del sistema de Windows para ocultarse. Ejecutamos SFC y DISM para restaurar los componentes dañados.
Limpieza de navegadores. Quitamos extensiones maliciosas, restablecemos los motores de búsqueda secuestrados y borramos datos de caché infectados en Chrome, Edge y Firefox.
Refuerzo de la protección. Configuramos Microsoft Defender, activamos el Acceso controlado a carpetas (protección contra ransomware) cuando encaja con tu uso y ajustamos la seguridad del navegador para que sea menos probable que esto vuelva a pasar.
Qué NO está incluido
Descifrar archivos bloqueados por ransomware sin la clave (nadie puede garantizarlo — buscamos descifradores públicos e instantáneas de volumen).
Recuperación de archivos eliminados por malware (disponible como servicio aparte).
Sustitución de hardware dañado por malware a nivel de firmware (raro — lo diagnosticamos y te asesoramos).
¿Ves una nota de rescate que exige Bitcoin? No pagues. Desconéctate de internet y envíanos primero una captura por WhatsApp — algunas familias de ransomware tienen descifradores gratuitos, y comprobaremos si la tuya es una de ellas.
Nos escribes — describe los síntomas (ventanas emergentes, redirecciones, archivos cifrados, etc.)
Nos conectamos de forma segura — sesión cifrada de un solo uso mediante pantalla compartida
Analizamos y eliminamos — varios motores, verificación manual, 30–60 minutos
Reforzamos tu sistema — configuramos la protección para que no vuelva
Si no podemos arreglarlo, no pagas — y si pagaste por adelantado, te reembolsamos el importe completo. Si la misma infección vuelve en 30 días, re-limpieza gratis (las infecciones nuevas por nuevas descargas no están cubiertas)
Preguntas frecuentes
Ya tengo antivirus. ¿Cómo me infecté?
Ningún antivirus lo detecta todo, y gran parte del “malware” actual es adware o secuestradores de navegador que el usuario acaba permitiendo con engaños. Usamos varios motores de análisis más una inspección manual, y revisamos zonas que los analizadores automáticos suelen omitir — scripts de inicio, tareas programadas, suscripciones WMI y directivas del navegador modificadas.
¿Debería pagar lo que pide el ransomware?
No. Pagar financia operaciones criminales y no hay ninguna garantía de que recuperes tus archivos. Para algunas familias de ransomware existen descifradores gratuitos a través del proyecto No More Ransom. Podemos eliminar el ransomware e intentar recuperar archivos desde las instantáneas de volumen (Volume Shadow Copies) si sobrevivieron.
¿Necesitas Ayuda Experta?
Si estos pasos no resolvieron tu problema, nuestros técnicos pueden diagnosticarlo y resolverlo de forma remota mientras tú lo ves.